Active GRC System·GRC Advisor e fila unificada

Inteligência contínua para riscos, controles e conformidade

Elimine planilhas frágeis e auditorias reativas. O Active GRC System monitora KRIs, projeta a evolução do risco residual e orquestra workflows — com humano no loop — antes que sinais virem incidentes.

Experimentar 14 dias
Explorar Matriz 5×5
-78%
preparação para auditorias
Tempo real
KRIs
Multi-framework
cobertura normativa
100% RLS
isolamento por tenant

Métricas ilustrativas.

alinhamento normativo (não constitui certificação)

  • LGPD
  • ISO 31000
  • ISO/IEC 27001
  • Resoluções BACEN/CMN
  • SOX/COSO

Simulação ilustrativa da operação

O Centro de Comando do Active GRC

Matriz, fila, Advisor e evolução residual — mock local, sem sessão e sem dados de tenant.

www.activegrcsystem.com.br
Motor de KRIs ativo

Matriz de risco inerente 5×5 (ISO 31000)

Clique nos pontos para inspecionar o risco.

  • Baixo
  • Médio
  • Alto
  • Crítico

Impacto (1 a 5)

123455
5
10
15
20
25
4
4
8
12
16
20
3
3
6
9
12
15
2
2
4
6
8
10
1
1
2
3
4
5

Probabilidade (1 a 5)

6 riscos modelados no demonstrador.

Planilha versus plataforma

Planilhas tradicionais vs. Active GRC System

KRIs, trilha imutável, residual, workflows, TPRM e relatórios — na mesma plataforma, com humano no loop.

DimensãoPlanilhasActive GRC
KRIsIndicadores soltos em abas, sem dono nem limiar operacional.KRIs com histórico, limiares do tenant e alerta na fila unificada.
Trilha de auditoriaVersões perdidas, comentários em e-mail e evidência incompleta.Trilha imutável de alterações, com isolamento lógico por tenant via RLS.
Risco residualScore estático recalculado à mão na véspera do comitê.Inerente versus residual atualizado após tratamentos e evidências.
WorkflowsAprovações em cadeia de e-mails, sem alçada nem SoD.Workflows com alçadas, segregação de funções e sign-off formal.
TerceirosQuestionários avulsos e vencimentos esquecidos.TPRM contínuo: due diligence, KRIs de fornecedor e evidências no fluxo.
RelatóriosPrints e slides montados na véspera da auditoria.Relatórios executivos a partir de dados auditados.

Capacidades da plataforma

Módulos da plataforma

Selecione um módulo para ver o recorte operacional — cobertura qualitativa, não volume inventado de controles.

Core

Risk Intelligence Center

KRIs, sinais e residual dinâmico

Centraliza indicadores de risco e sinais operacionais. Alertas partem de limiares definidos pelo tenant, com humano no loop.

  • KRIs com histórico
  • Inerente versus residual
  • Apetite a risco por política do tenant
  • Trilha de alteração auditável

Estimativa ilustrativa

Calculadora de ROI

Compare o esforço atual com uma operação monitorada — horas, velocidade e maturidade apenas para demonstração.

Porte da empresa
Ferramenta atual
Horas recuperadas
410
Economia ilustrativa
R$ 47.150
Ganho de velocidade
82%
Maturidade atual
Nível 1 (Reativo)

Estimativa ilustrativa para fins de demonstração. Não constitui projeção contratual nem garantia de economia.

Normas e frameworks

Cobertura normativa da plataforma

Cobertura e alinhamento — não constitui certificação

Brasil

LGPD

Lei Geral de Proteção de Dados

Cobertura de governança de dados pessoais, incidentes e evidências para ANPD — alinhamento, não certificação.

  • Incidentes
  • Bases legais
  • Fornecedores
  • RIPD

Catálogo comercial

Planos para a sua jornada GRC

Todos os planos do ActiveGRC dão acesso irrestrito a 100% das funcionalidades da plataforma. Da IA nativa aos crawlers normativos e motores de cálculo, você opera com a mesma robustez desde o primeiro dia.

Sem barreiras técnicas, sem módulos bloqueados. Escolha o seu plano e comece a gerenciar riscos com força total.

Starter

A base sólida para empresas que precisam sair das planilhas e centralizar a gestão de riscos e conformidade.

Pequenas operações

Capacidade de riscosAté 80 riscos ativos

DepartamentosAté 8 áreas

Usuários12 usuários com RBAC

Sinais / mês1.000

Recursos inclusos

  • Matriz de riscos 5×5 interativa
  • Cadastro e categorização de riscos
  • Cálculo automático de risco residual
  • Fila unificada de apontamentos e issues
  • Trilha de auditoria imutável
  • Suporte por e-mail
Mais escolhido

Growth

Para empresas em expansão que exigem automação de workflows, inteligência com IA e múltiplos frameworks de conformidade.

Empresas em crescimento

Capacidade de riscosAté 250 riscos ativos

DepartamentosAté 12 áreas

Usuários25 usuários com RBAC

Sinais / mês10.000

Recursos inclusos

  • Tudo do plano Starter
  • GRC Advisor com humano no loop
  • Gestão de terceiros e fornecedores (TPRM)
  • Workflows de aprovação com alçada e SLA
  • Planos de ação no método 5W2H
  • Suporte por e-mail
  • Suporte prioritário

Enterprise

Para instituições reguladas e corporações com demandas complexas de governança, integrações e alta escala.

Operações maduras e escaláveis

Capacidade de riscosAté 600 riscos ativos

DepartamentosAté 30 áreas

Usuários80 usuários com RBAC

Sinais / mês80.000

Recursos inclusos

  • Tudo do plano Growth
  • Autenticação corporativa (SSO)
  • Auditoria contínua no mesmo fluxo operacional
  • Teto contratado de riscos, áreas, usuários e sinais
  • Mesma stack de segurança dos demais planos
  • Suporte prioritário
  • Onboarding assistido
  • API e integrações (roadmap)

Todos os planos incluem

  • Registro e gestão de riscos
  • Heatmap de riscos
  • Risk Evolution Map
  • Previsão de evolução dos riscos
  • Risk Intelligence Center
  • Mensageria integrada
  • Workflow de aprovação
  • Dashboard executivo
  • Histórico e auditoria
  • RBAC (perfis e permissões)
  • Planos de ação
  • Compliance e governança
  • Gestão de terceiros
  • Findings e issues operacionais
  • Atualizações da plataforma

Modelo operacional

Framework GRC ativo e preditivo

Fontes de dados, ingestão, inteligência, sinais e humano no loop — o sistema aprende com decisões e resultados, sem fechar risco sozinho.

Framework GRC ativo e preditivo: fontes internas e externas, ingestão, motor de inteligência, sinais e alertas, centro de operações com humano no loop, gestão de riscos e controles e feedback contínuo. Alinhamento ilustrativo — não constitui certificação.

Documentação de produto e confiança

Produto, ciclo GRC, personas, arquitetura e segurança — a mesma fatia pública usada em due diligence, sem cronograma interno nem operação de engenharia.

Ver documentação

Isolamento e evidência

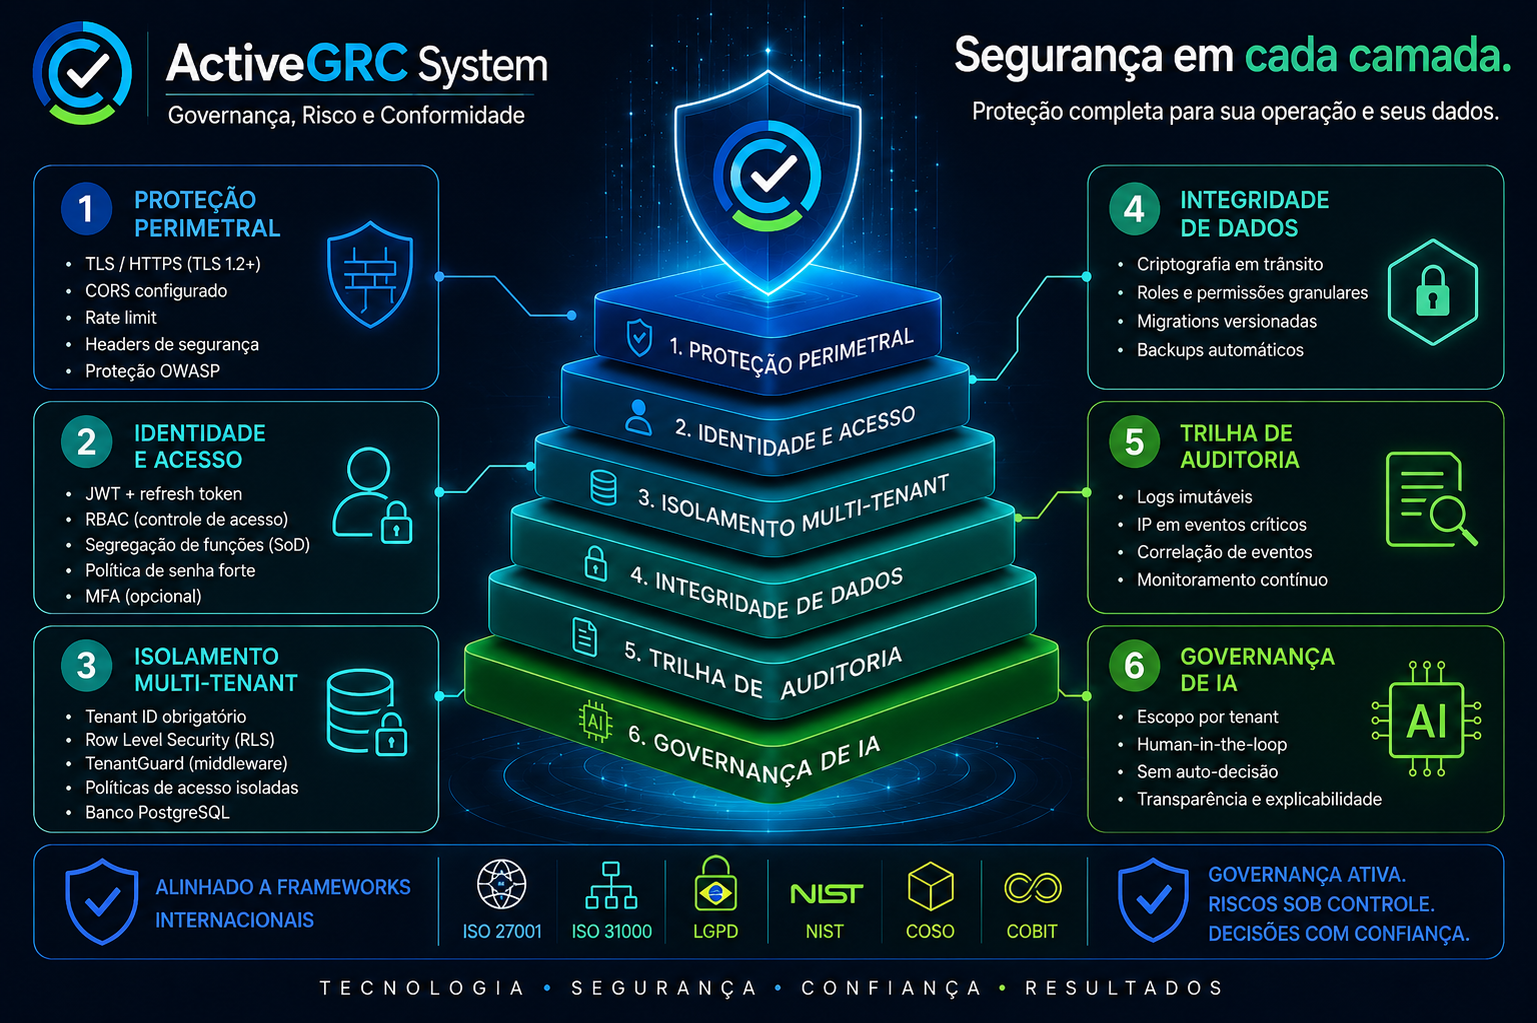
Segurança em cada camada

Proteção da operação e dos dados — RLS, RBAC, auditoria e TLS iguais em todos os planos.

Camadas de segurança Active GRC — perimetral, identidade, multi-tenant, dados, auditoria e IA

RLS lógico

Isolamento multi-tenant com Row-Level Security: cada consulta é filtrada pelo tenant, sem cruzamento de dados.

RBAC

Permissões por papel — administrador, gestor de risco, analista, auditor e visualizador — sem hardcode na interface.

Trilha de auditoria

Registro imutável de ator, timestamp, tenant, ação, entidade e evidência em decisões críticas.

TLS em trânsito

Tráfego cifrado entre cliente e plataforma. Arquivos com acesso controlado, sem caminho direto de storage.

Alinhamento normativo — não constitui certificação.

Tire suas dúvidas

Perguntas Frequentes sobre o Active GRC

Esclarecimentos diretos sobre implementação, segurança, inteligência artificial e conformidade legal.

01.Como funciona a migração das nossas planilhas de risco atuais para o Active GRC?

A plataforma oferece importação assistida, com revisão humana antes de o registro entrar no tenant. O recorte e os limites do plano são alinhados com o time comercial — sem promessa de prazo universal.

02.Onde os dados da minha empresa ficam armazenados e como é garantida a segurança?

Os dados ficam isolados logicamente por tenant (RLS), com RBAC, TLS em trânsito e trilha de auditoria imutável. A stack de segurança é a mesma em todos os planos; o que muda é o volume operacional.

03.Como o GRC Advisor com IA funciona e meus dados são usados para treinar modelos?

O Advisor sugere; o humano aprova. Dados do tenant não treinam modelo público. O chat da homepage é enlatado e não envia dados da sua operação.

04.A matriz de risco e as escalas de probabilidade e impacto são personalizáveis?

Sim. A matriz e as escalas seguem a política do tenant — presets configuráveis, não um modelo único travado para todos os clientes.

05.A plataforma atende às exigências de órgãos reguladores como BACEN, CVM e ANPD?

Há cobertura e alinhamento a obrigações típicas de BACEN/CMN, CVM e ANPD/LGPD (incidentes, evidências, terceiros, RIPD). Isso não substitui assessoria jurídica nem constitui certificação emitida por esses órgãos.

06.Minha equipe terá treinamento para utilizar a ferramenta?

Todos os planos incluem suporte por e-mail. Growth adiciona suporte prioritário. Enterprise inclui onboarding assistido. Workshops presenciais, se houver, entram em acordo comercial — não estão embutidos em todo catálogo.

07.O que conta como risco no plano?

Riscos com status ativo na plataforma. Na comunicação comercial, o volume contratado é o de riscos ativos.

08.O que acontece se eu ultrapassar o limite?

Aviso aos 85% do teto; criação bloqueada ao exceder, com opção de upgrade ou plano estendido.

09.Como funciona o trial?

14 dias para operar a plataforma de verdade. A matriz da homepage é só simulação ilustrativa.

Contato

Fale com a equipe ProjektHaus IT.

Active GRC System · Governança, Risco e Conformidade